降低信息安全风险,提升信息系统安全防护能力——信息系统运行维护服务的关键策略
随着信息技术的飞速发展,信息系统已成为企业运营的核心支撑。日益复杂的安全威胁给信息系统的稳定运行带来了严峻挑战。信息系统运行维护服务(以下简称“运维服务”)不仅是保障系统正常运转的基础,更是降低信息安全风险、提升安全防护能力的重要手段。本文将探讨如何通过专业的运维服务实现这一目标。
一、信息系统面临的主要安全风险
- 外部攻击:黑客入侵、恶意软件、勒索病毒、DDoS攻击等。
- 内部威胁:员工误操作、权限滥用、数据泄漏等。
- 系统漏洞:未及时修补的软件漏洞、配置错误等。
- 物理环境风险:自然灾害、电力故障、设备老化等。
这些风险可能导致数据丢失、业务中断、声誉受损乃至法律合规问题。因此,必须采取系统性措施加以防范。
二、信息系统运行维护服务在安全防护中的作用
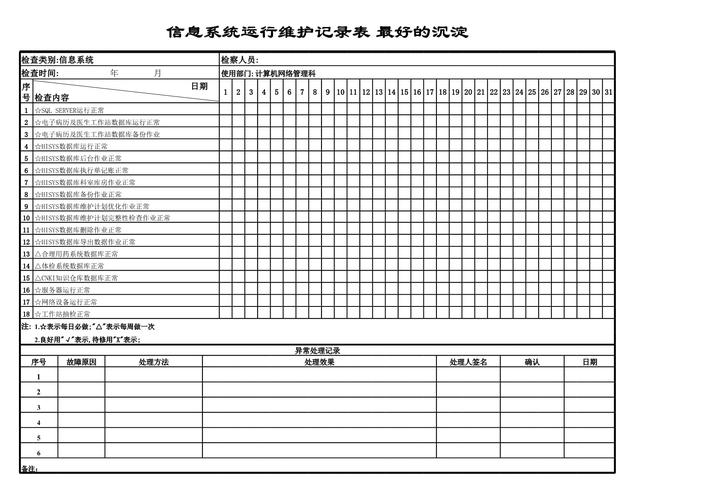
运维服务涵盖日常监控、故障处理、性能优化、安全管理等多个方面。在安全层面,运维服务可实现以下关键功能:
- 持续监控与预警:通过安全信息和事件管理(SIEM)工具,实时监测异常行为,及时发出警报。
- 漏洞管理与补丁更新:定期扫描系统漏洞,并快速部署安全补丁,减少攻击面。
- 访问控制与身份管理:实施最小权限原则,加强身份认证和授权管理,防止未授权访问。
- 数据备份与恢复:建立定期备份机制,确保在遭受攻击或灾难后能快速恢复数据。
- 安全配置与加固:按照安全基线对操作系统、数据库、网络设备等进行安全配置。
- 应急响应与处置:制定应急预案,定期演练,确保安全事件发生后能迅速响应,降低损失。
三、降低信息安全风险的具体运维策略
- 建立完善的安全运维管理体系:包括安全策略、流程、标准和职责分工,确保运维工作有章可循。
- 引入自动化运维工具:利用自动化工具进行漏洞扫描、配置检查、日志分析等,提高效率并减少人为错误。
- 实施DevSecOps:将安全融入开发、运维全生命周期,实现安全左移。
- 定期安全培训与意识提升:针对运维人员开展安全培训,增强其安全意识和技能。
- 外包运维服务的安全管理:若采用外包运维,需对服务商进行严格的安全评估,并在合同中明确安全责任。
- 合规性管理:确保运维服务符合相关法律法规和行业标准(如等级保护、ISO 27001等)。
四、提升信息系统安全防护能力的运维实践
- 纵深防御:构建多层防御体系,包括网络层、主机层、应用层、数据层等。
- 零信任架构:默认不信任任何内部或外部访问,持续验证身份和权限。
- 威胁情报联动:利用外部威胁情报,提前预防新型攻击。
- 安全审计与日志分析:集中管理日志,通过审计发现潜在风险。
- 灾备与业务连续性:建立同城/异地灾备中心,确保业务高可用。
五、
信息系统运行维护服务是降低信息安全风险、提升安全防护能力的重要保障。通过构建全面的安全运维体系,结合技术手段和管理措施,企业能够有效应对各类安全威胁,确保信息系统的稳定、可靠、安全运行。在数字化时代,重视并持续优化运维服务,是企业实现可持续发展的必然选择。
如若转载,请注明出处:http://www.9jiuyougou.com/product/55.html
更新时间:2026-10-09 14:24:08